密码箱
管理沙箱访问外部服务时使用的凭证
创建与查看密码箱
功能说明
密码箱把一组外部服务凭证组织在一起,供应用空间中的沙箱使用。列表提供「按名称或 ID 搜索密码箱」和「显示已归档」开关,表头为:ID / 名称 / 凭证 / 创建时间 / 操作。ID 支持复制,点击「查看」进入详情。
前置条件
- 已进入目标应用空间。
操作步骤
- 点击侧边栏「密码箱」。
- 点击右上角「创建密码箱」。
- 在「名称」中输入密码箱名称(最多 128 个字符),点击「创建密码箱」。
预期结果:系统提示「密码箱已创建」,列表出现新密码箱。
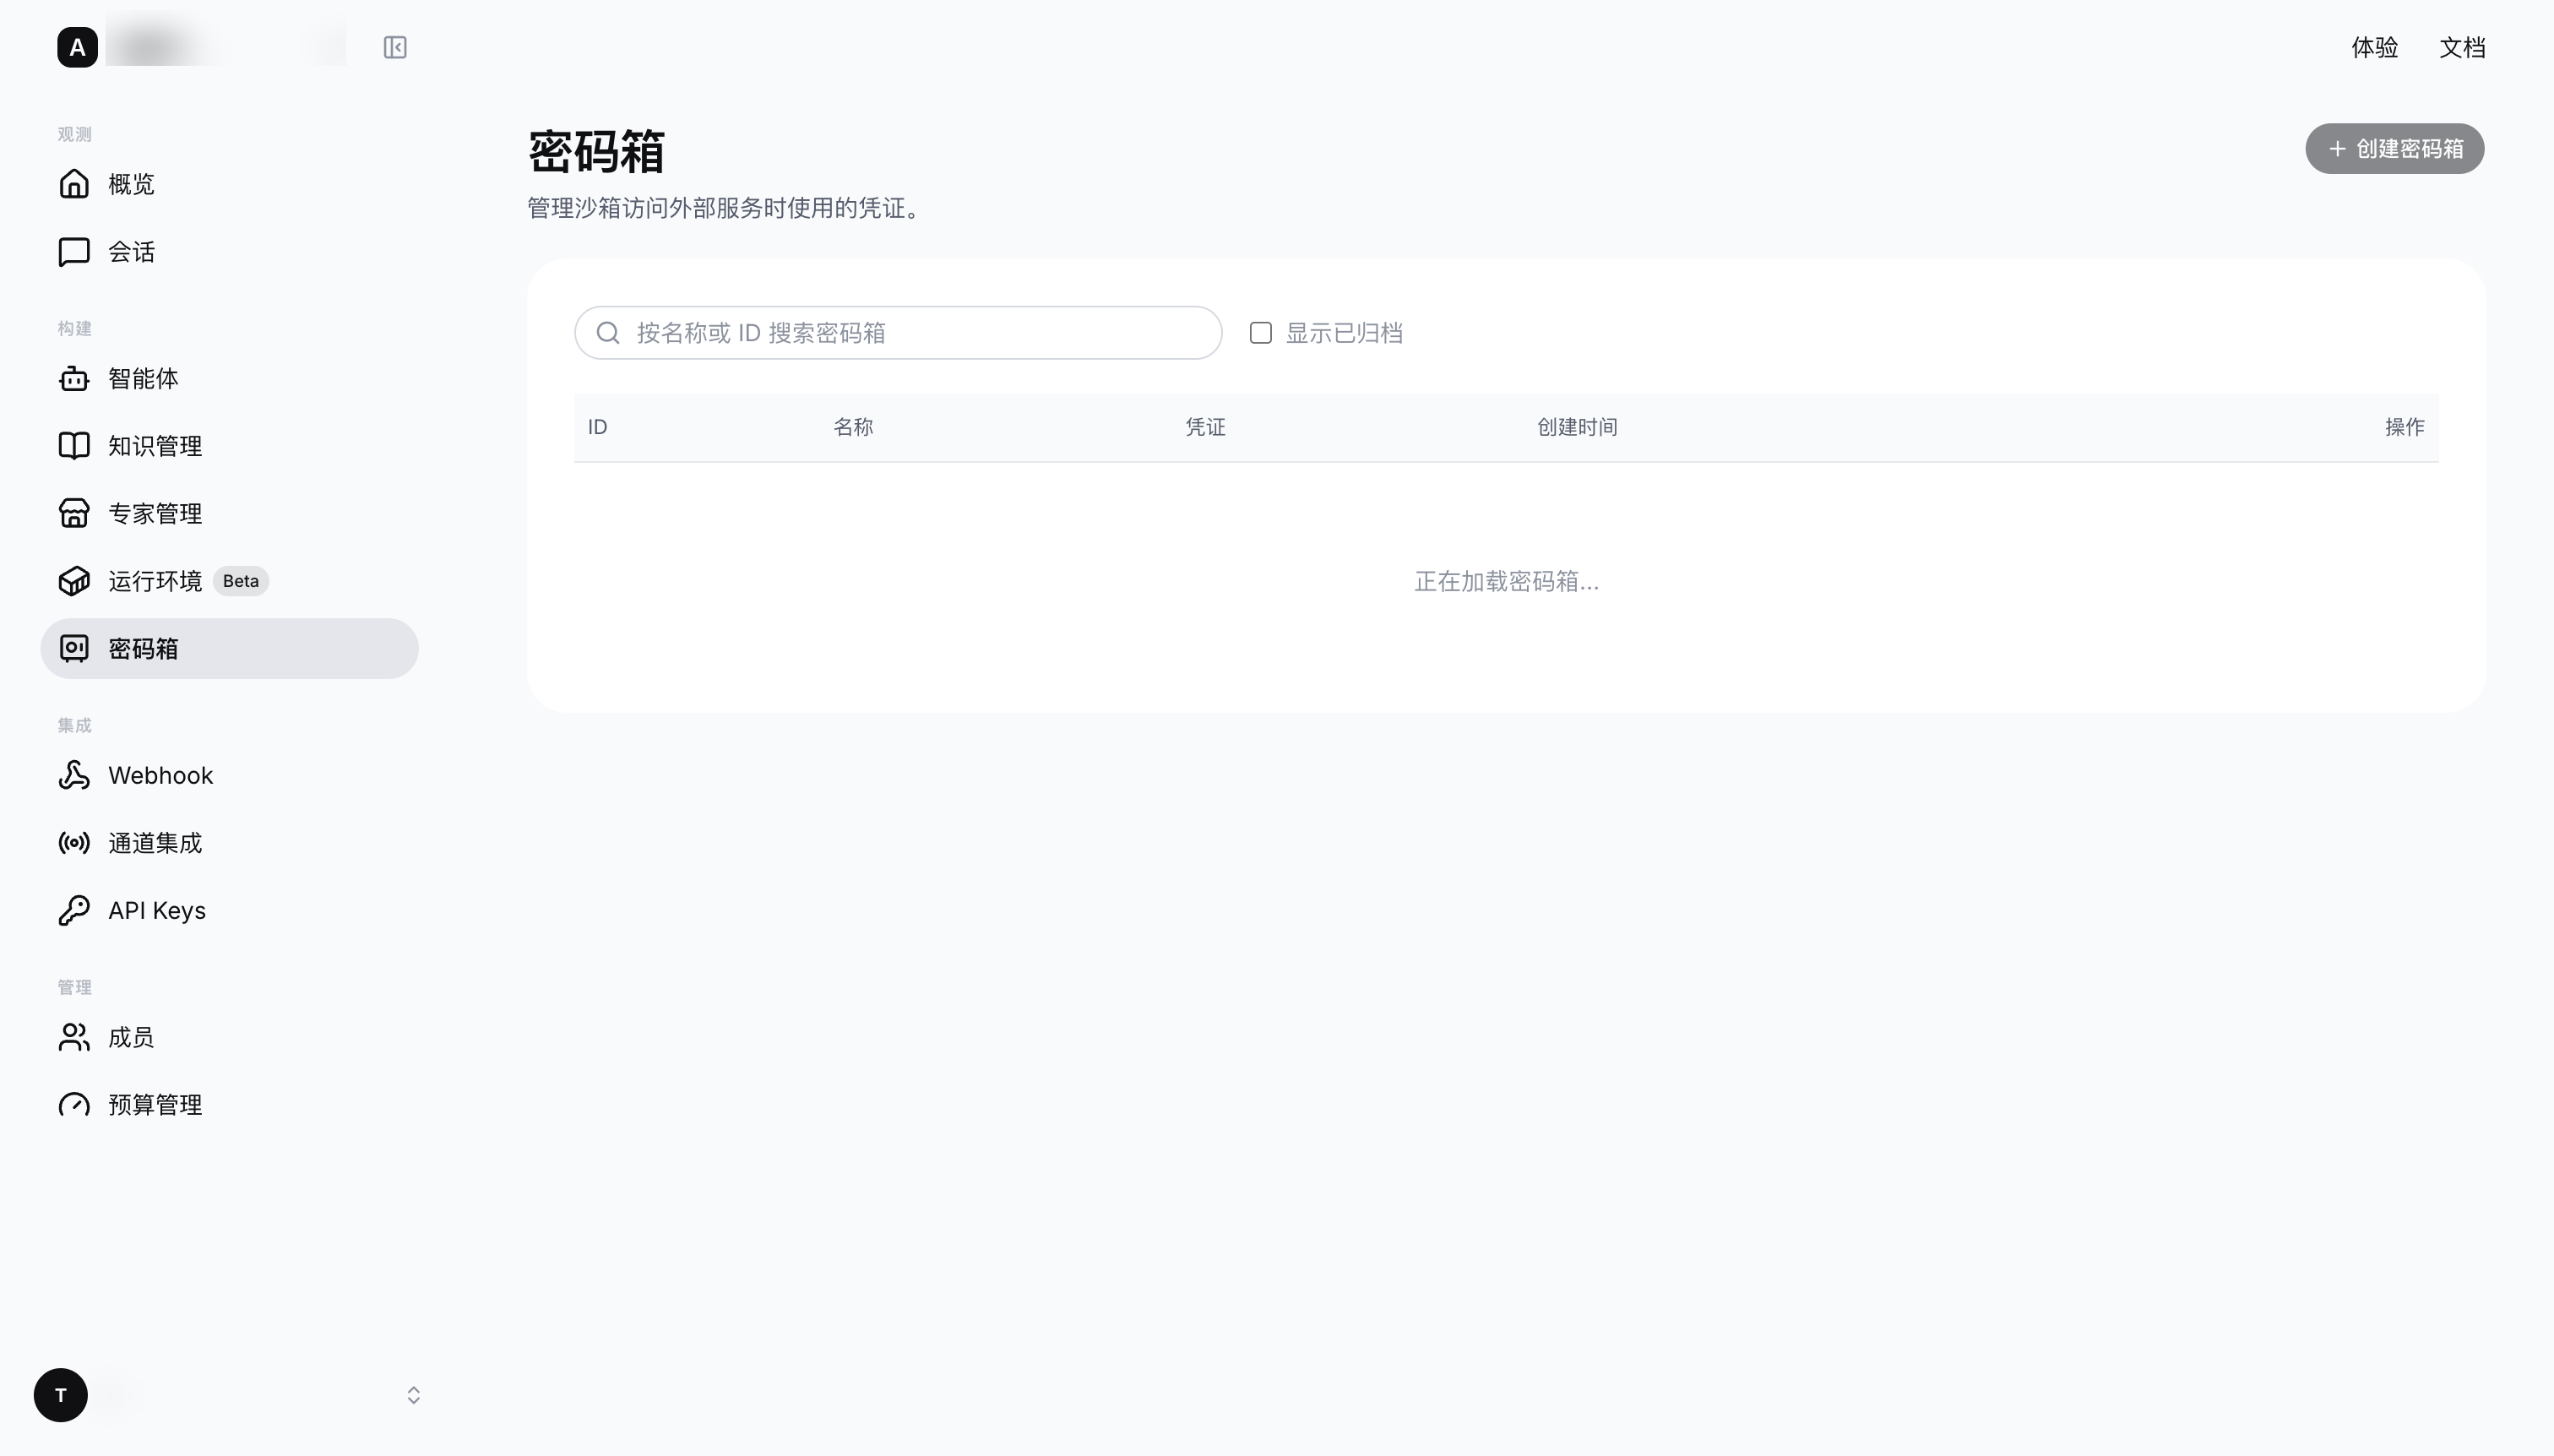
密码箱列表——可以按名称或 ID 搜索,右上角为「创建密码箱」。客户名称与凭证信息已模糊处理。
管理密码箱与凭证
功能说明
密码箱详情页顶部显示状态(活跃 / 已归档)、ID、创建时间和凭证数量。图标按钮可以编辑名称、归档或删除密码箱;右侧「添加」用来新增凭证。
凭证列表提供「按凭证名称或目标 URL 搜索」和「显示已归档」,每页 20 条,表头为:凭证 / 类型 / 状态 / 创建时间 / 操作。点击一行可以打开「凭证详情」,查看凭证 ID、类型、目标和创建时间。
凭证详情只展示非敏感信息,已写入的 Token、密码、Header 值、环境变量值等敏感值不会回显。
操作步骤(修改名称)
- 点击详情页顶部的编辑名称图标。
- 在「编辑密码箱名称」弹窗输入新名称(最多 128 个字符),点击「保存」。
预期结果:系统提示「密码箱名称已更新」。
添加凭证
功能说明
点击「添加」打开「添加凭证」弹窗。弹窗提示「敏感值只用于写入,保存后不会回显。」先填写「凭证名称」(必填,最多 128 个字符),再选择以下凭证类型之一:
| 凭证类型 | 需要填写的字段 | 用途 |
|---|---|---|
| Bearer Token | 目标服务 URL、Token | 请求目标服务时注入 Bearer Token |
| 自定义请求头 | 目标服务 URL、请求头名称、请求头值 | 注入如 X-API-Key 等自定义 Header |
| 动态 Token(OAuth 等) | 目标服务 URL,以及下方「动态 Token 获取配置」 | 沙箱先调用 Token 接口取动态凭证,再注入目标请求 |
| 环境变量 | 变量名、变量值 | 以环境变量形式注入沙箱 |
| 阿里云 RAM 角色 | 目标 RAM 角色 ARN | 让沙箱通过角色获取阿里云临时凭证 |
配置动态 Token
「动态 Token 获取配置」包含:
| 字段 | 说明 |
|---|---|
| Token 获取地址 | 必填,完整 URL,例如 https://xxx/oauth2/token |
| 请求方法 | POST(默认)或 GET |
| Token 字段名 | 响应中读取 Token 的字段,默认 access_token |
| 请求头 | Token 请求使用的多组请求头 |
| 请求体 | 例如 grant_type=client_credentials |
| 注入 Header 名 | 默认 Authorization |
| Token 前缀 | 默认 Bearer |
配置阿里云 RAM 角色
填写「目标 RAM 角色 ARN」,格式为 acs:ram::账号ID:role/角色名称。目标角色需要信任点金平台统一源角色。
操作步骤
- 在密码箱详情页点击「添加」。
- 填写凭证名称,选择类型,按上表填写该类型的字段。
- 点击「添加」。
预期结果:系统提示「凭证已添加」,凭证出现在列表中。
注意事项 / 异常处理
- 目标服务 URL 或 Token 获取地址格式不正确时,分别提示「请输入有效的目标 URL」「请输入有效的 Token 获取地址」。
- 保存前请再核对敏感值;保存后不会回显,填错时需要重新创建凭证。
归档密码箱或凭证
功能说明
归档适合不再用于后续沙箱、但还需要保留脱敏记录的密码箱或凭证。目前归档不支持恢复。
操作步骤(归档密码箱)
- 点击详情页顶部的归档图标。
- 在「确认归档密码箱」对话框中确认。系统提示:「归档后,该密码箱及活跃凭证不再用于新建或重建的沙箱;已运行沙箱不保证立即失效。此操作暂不支持恢复。」
操作步骤(归档凭证)
- 在凭证行尾点击归档。
- 在「确认归档凭证」对话框中确认。归档后,该凭证不再参与后续沙箱使用;脱敏信息仍可通过「显示已归档」查询。
预期结果:系统提示「密码箱已归档」或「凭证已归档」。
归档暂不支持恢复,而且已运行的沙箱不保证立即失效。凭证泄露等紧急场景还应在外部服务侧同步吊销原凭证。
删除密码箱或凭证
操作步骤
- 删除密码箱:点击详情页顶部的删除图标,在「确认删除密码箱」对话框中确认。系统会删除此密码箱及其未删除凭证,并清理关联资源。
- 删除凭证:在凭证行尾点击删除,在「确认删除凭证」对话框中确认。
预期结果:系统提示「密码箱已删除」或「凭证已删除」。
删除后无法恢复。删除前请确认没有新建或重建的沙箱仍依赖该密码箱或凭证,并在调用侧完成凭证切换。